
Sentinel Audit365
Microsoft 365 est puissant. Mais est-il bien configuré ?
L'audit de sécurité Microsoft 365 qui tourne tout seul : plus de 180 contrôles chaque mois, en lecture seule, et un rapport qui vous dit quoi corriger, et dans quel ordre.
- Microsoft 365Score de protection
- Entra IDIdentités et accès
- Exchange OnlineSécurité de la messagerie
- Microsoft TeamsCollaboration
- SharePoint et OneDrivePartage des fichiers
- RapportActions priorisées
- LicencesOptimisation des coûts
- Test gratuitSPF, DKIM, DMARC
- 100 % en lecture seule
- Aucun agent
- Connexion par certificat
- Chaque mois
- Premier rapport sous 48 h
Votre protection, mesurée chaque mois
Sentinel Audit365 est une solution d'audit de sécurité Microsoft 365 automatisée, développée et opérée par SF2i. Chaque mois, elle passe votre tenant au crible et résume tout en un score.
87 %de protection
Protection face au risque
Score pondéré sur 5 domaines. L'identité et la messagerie, principaux vecteurs d'attaque, pèsent le plus lourd.
- Entra ID82 %
- Exchange91 %
- Teams88 %
- SharePoint94 %
- OneDrive76 %
- 9non conformes
- 6avertissements
- 141conformes
- 28informatifs
- 80tenants Microsoft 365 déjà audités
- 180+contrôles automatisés à chaque audit
- 3référentiels : CIS, ANSSI, Microsoft
- 100 %en lecture seule, aucune modification
Pourquoi choisir Sentinel Audit365 ?
Plus de 180 contrôles
Entra ID, Exchange Online, Teams, SharePoint, OneDrive et licences : tout est passé au crible.
Automatique, chaque mois
L'audit tourne tout seul. Vous recevez le rapport, sans rien lancer.
Des actions, pas un constat
Chaque écart arrive avec les actions concrètes pour le corriger, par ordre de priorité.
Trois référentiels
CIS Microsoft 365, ANSSI et Microsoft Security Baseline, réunis dans un seul rapport.
Lisible par la direction
Une synthèse PDF et une analyse rédigée, en plus du détail technique.
Rien sur vos postes
Aucun agent, aucune interruption : SF2i se charge de la mise en place.
Un audit. Plus de 180 contrôles.
Quelques exemples de ce que Sentinel Audit365 vérifie, chaque mois, sur votre tenant.
- MFA des comptes à privilèges
- Nombre d'administrateurs généraux
- Blocage de l'authentification héritée
- Protection contre la fatigue MFA
- Comptes d'accès d'urgence
- Consentement aux applications tierces
- Rôle des comptes invités
- Connexions par pays
- Méthodes MFA faibles (SMS, appel)
- Comptes inactifs depuis 90 jours
- SPF, DKIM et DMARC
- Safe Links
- Safe Attachments
- SMTP AUTH désactivé
- Redirections vers l'extérieur
- Seuil anti-phishing
- Pièces jointes dangereuses
- Audit des boîtes aux lettres
- Règles de transport
- Journal d'audit unifié
- Partage externe SharePoint
- Lien de partage par défaut
- Expiration des accès invités
- Réunions Teams anonymes
- Applications Teams tierces
- Équipes sans propriétaire
- Synchronisation OneDrive
- Licences inutilisées
- Sièges vacants
- Rétention des journaux d'audit
La sécurité d'abord
Auditer la sécurité ne doit pas créer de nouveau risque.
Connexion par certificat aux API Microsoft 365 : aucun mot de passe à confier.
Audit 100 % en lecture seule : aucun paramètre de votre tenant n'est modifié.
Aucun agent à installer sur vos postes ou vos serveurs, aucune interruption.
Rapports déposés dans SharePoint, avec un résumé par e-mail.
5 domaines passés au crible
Chaque domaine pèse dans le score selon le risque qu'il porte. Quelques exemples de contrôles, avec leurs références.
du score global : un domaine fondamental
Entra ID
Identité et accès
Le socle de votre environnement : comptes, authentification, accès conditionnels. C'est la première cible des attaques par usurpation d'identité.
- MFA et accès conditionnels
- Comptes à privilèges, invités
- Connexions à risque, par pays
Exemple de résultat
- MFA des comptes à privilèges
- Nombre d'administrateurs généraux
- Blocage de l'authentification héritée
- Protection contre la fatigue MFA
- Consentement des utilisateurs aux applications tierces
du score global : la principale surface d'attaque
Exchange Online
Messagerie
Hameçonnage, usurpation de domaine, pièces jointes piégées : la messagerie reste la porte d'entrée la plus utilisée par les attaquants.
- Antispam, phishing, malware
- DKIM, DMARC, SPF
- Volumes, quotas, quarantaine
Exemple de résultat
- SPF, DKIM et DMARC de chaque domaine
- Safe Links et Safe Attachments
- SMTP AUTH désactivé
- Redirections automatiques vers l'extérieur
- Audit des boîtes aux lettres
du score global
Teams
Collaboration
Réunions ouvertes, accès externe, applications tierces : Teams concentre vos échanges avec l'extérieur. L'audit vérifie qui entre, et ce qu'il peut faire.
- Invités, réunions, accès externe
- Applications autorisées
- Équipes inactives ou orphelines
Exemple de résultat
- Démarrage des réunions par des anonymes
- Contrôle donné aux participants externes
- Applications tierces du catalogue
- Signalement de sécurité par les utilisateurs
- Équipes sans propriétaire ou inactives depuis 6 mois
du score global
OneDrive
Fichiers et mobilité
Les fichiers de chaque utilisateur, synchronisés sur ses appareils. L'audit vérifie le partage, la synchronisation et l'usage réel du stockage.
- Partage externe et invités
- Taux d'utilisation
- Stockage, top 15 des utilisateurs
Exemple de résultat
- Niveau de partage externe OneDrive
- Expiration de l'accès invité
- Permission par défaut des liens
- Synchronisation limitée aux postes de l'entreprise
- Blocage du re-partage par les invités
Gouvernance & licences
Transverse aux 5 domaines
Au-delà de la sécurité : licences, traçabilité et conformité. Ces contrôles d'optimisation ne pèsent pas dans le score, mais ils font souvent économiser de l'argent.
- Licences et abonnements
- Journalisation et conformité RGPD
- Adoption et usages
Exemple de résultat
- Licences sur des comptes inactifs depuis 90 jours
- Sièges vacants et doublons de plans de service
- Abonnements expirés ou en période de grâce
- Journal d'audit unifié Microsoft 365
- Durée de rétention des journaux d'audit
Synthèse et score de protection
Où en est vraiment la sécurité de votre Microsoft 365 ?
Un score unique, pondéré par le risque, chaque mois.
L'identité et la messagerie pèsent le plus, parce que c'est là que commencent les attaques.
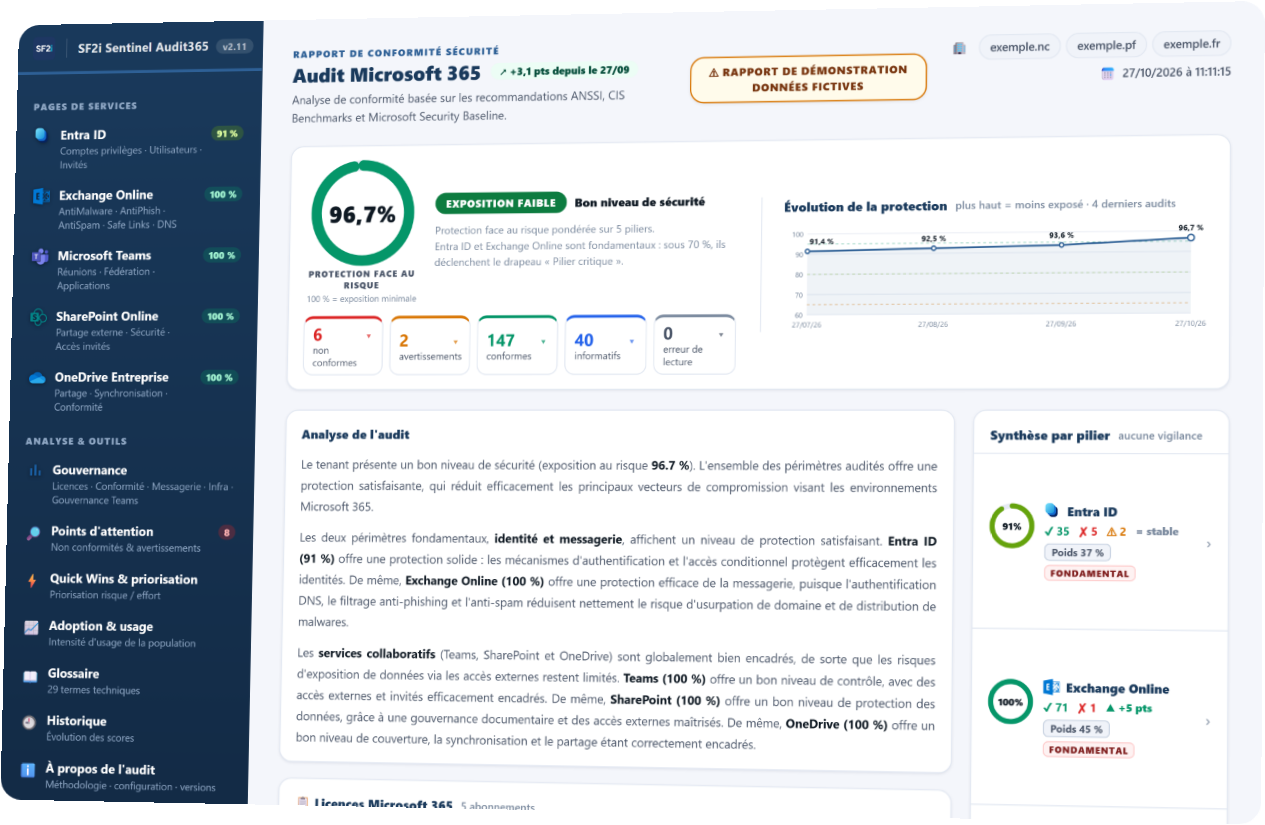
- Protection face au risque : un score sur 100, pondéré par domaine (messagerie 45 %, identité 37 %…).
- Répartition des contrôles : non conformes, avertissements, conformes et informatifs, d'un coup d'œil.
- Analyse rédigée : la situation expliquée en clair, lisible par la direction.
- Synthèse par domaine : score, tendance et points à traiter pour chaque service.
Le détail de chaque domaine
Qu'est-ce qui ne va pas, exactement ?
Chaque contrôle, sa valeur attendue, sa valeur constatée et la correction.
Avec ses références CIS et ANSSI, et sa criticité.
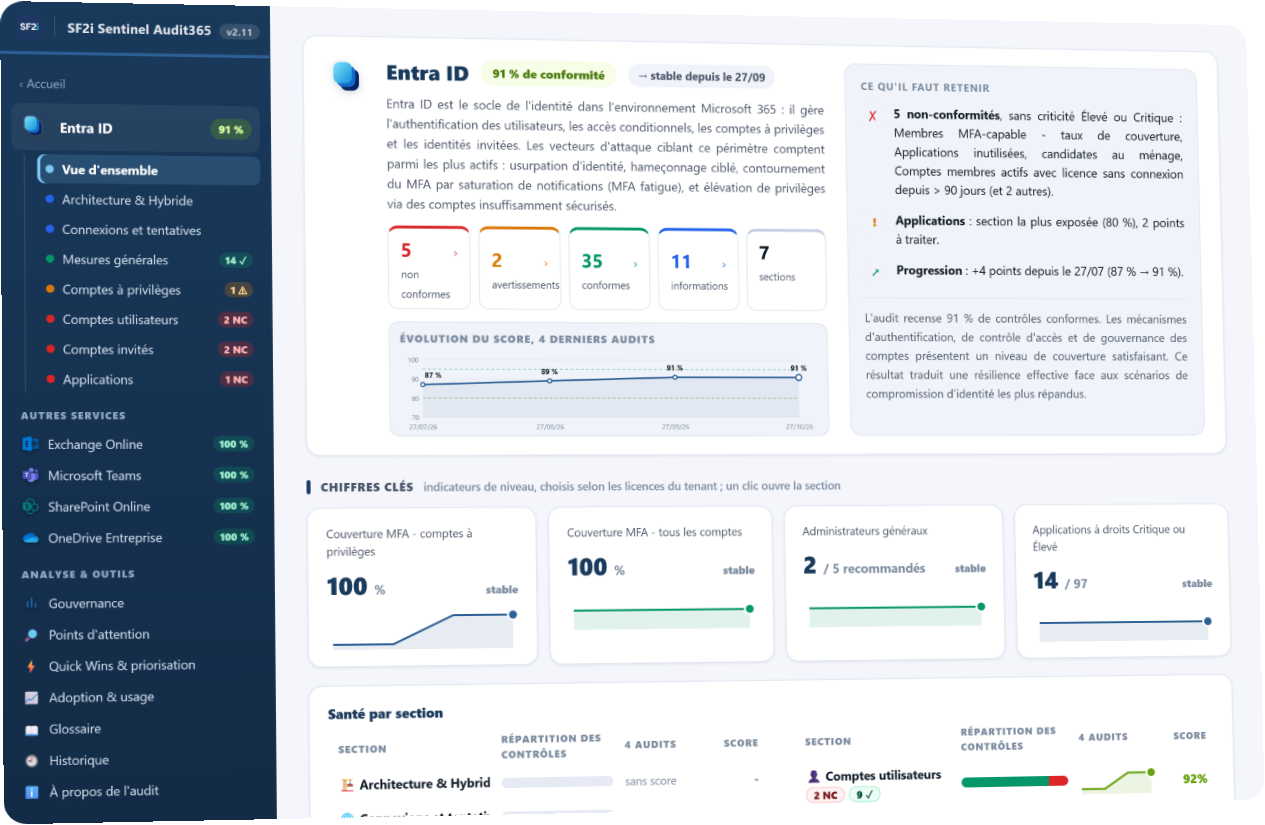
- Ce qu'il faut retenir : les points à traiter du domaine, résumés en quelques lignes.
- Indicateurs clés : couverture MFA, administrateurs, applications à risque, selon vos licences.
- Santé de chaque section : comptes à privilèges, invités, applications, sur les derniers audits.
- La marche à suivre : pour chaque écart, l'action concrète et le lien de correction.
Priorisation et Quick Wins
Trop d'écarts à corriger, par où commencer ?
Les Quick Wins d'abord : fort impact, faible effort.
Une matrice risque/effort pour planifier tout le reste.
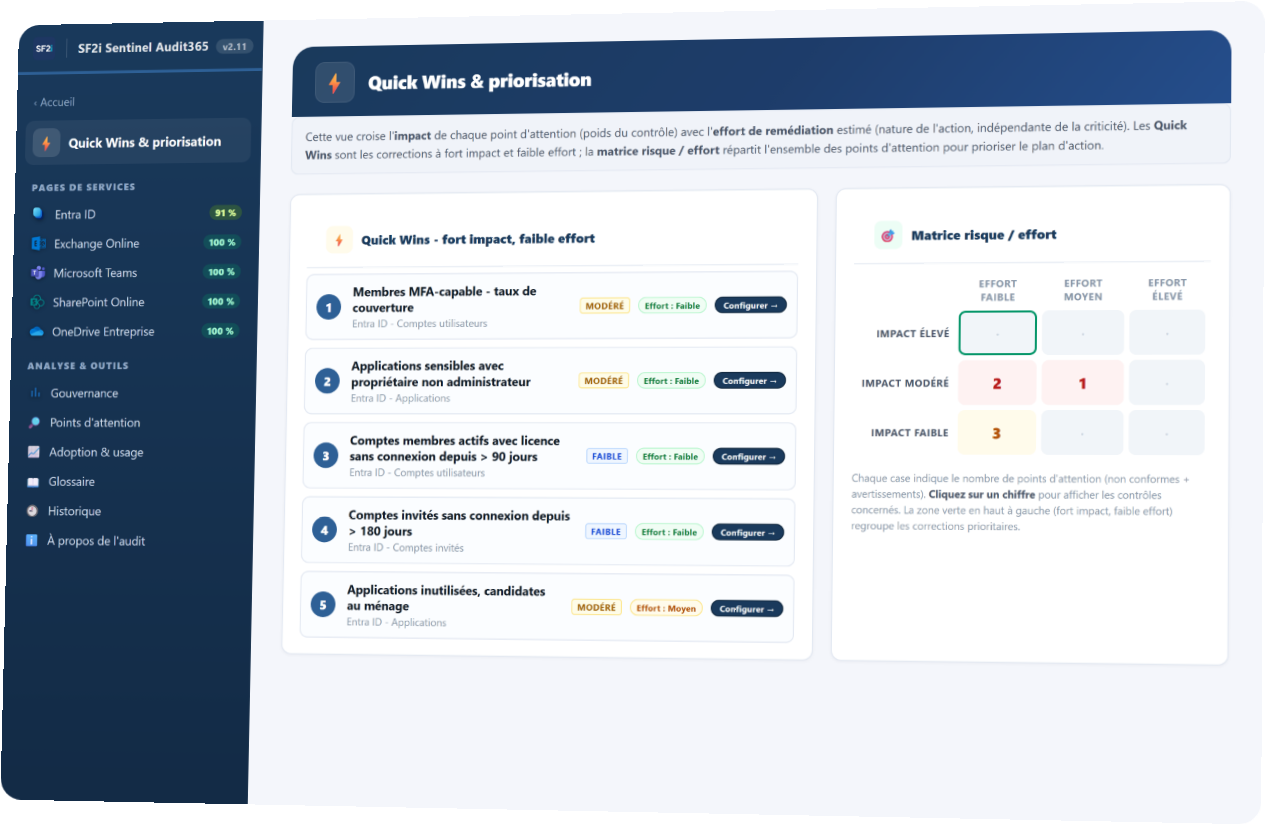
- Quick Wins : les corrections qui réduisent le plus le risque pour le moins d'effort.
- Matrice risque/effort : tous les points d'attention, rangés pour bâtir votre plan d'action.
- Criticité de 1 à 5 : chaque contrôle pèse selon son impact réel sur la sécurité.
- Liens de correction : vos équipes passent directement à l'action.
Évolution audit après audit
Est-ce qu'on progresse vraiment ?
L'historique de votre score, mois après mois.
Ce qui a été corrigé, ce qui a régressé, ce qui revient.
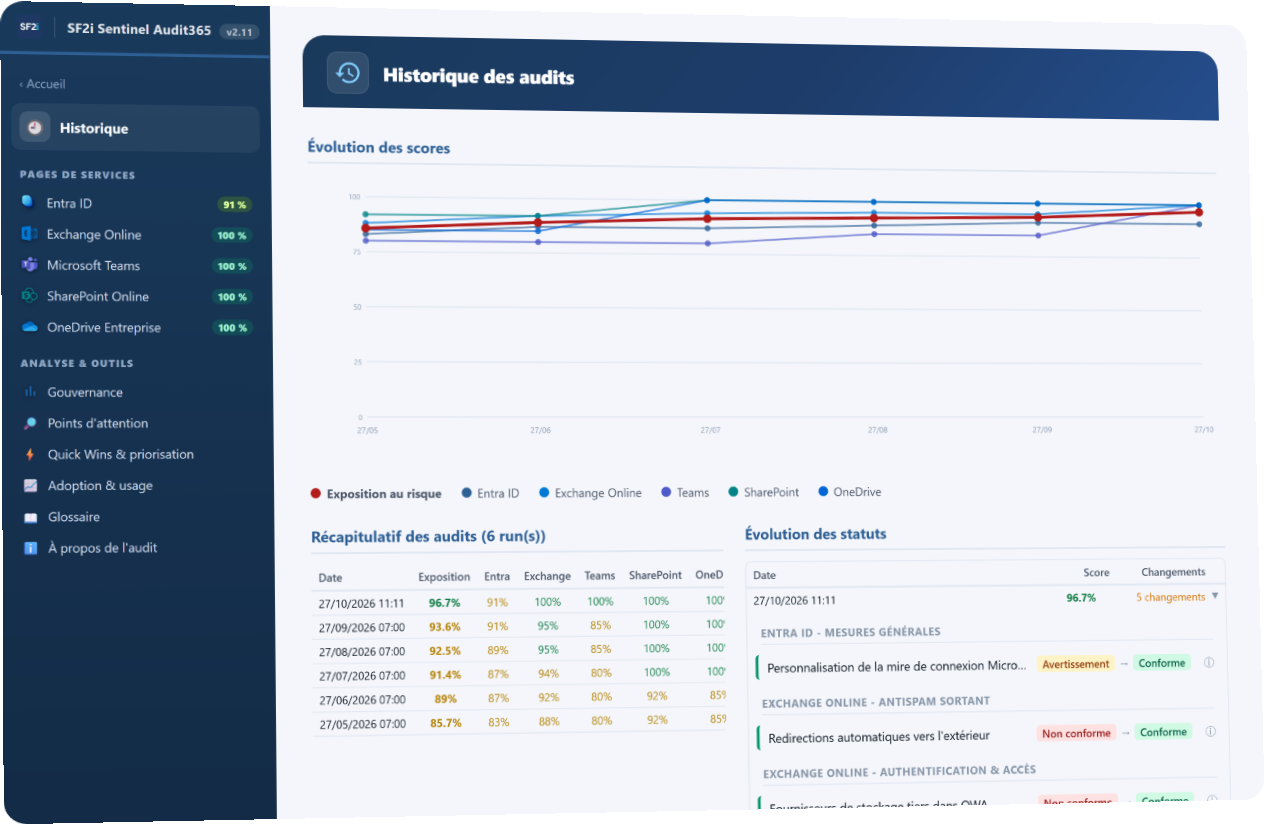
- Courbes d'évolution : le score global et celui de chaque domaine, audit après audit.
- Changements de statut : ce qui est passé de non conforme à conforme, et l'inverse.
- Non-conformités récurrentes : les points qui reviennent, à traiter durablement.
- Une dérive détectée tôt : un nouvel écart apparaît dès l'audit suivant.
Adoption et licences
Vos licences Microsoft 365 sont-elles vraiment utilisées ?
L'usage réel de Microsoft 365, Copilot compris.
Et les licences payées pour rien, repérées.
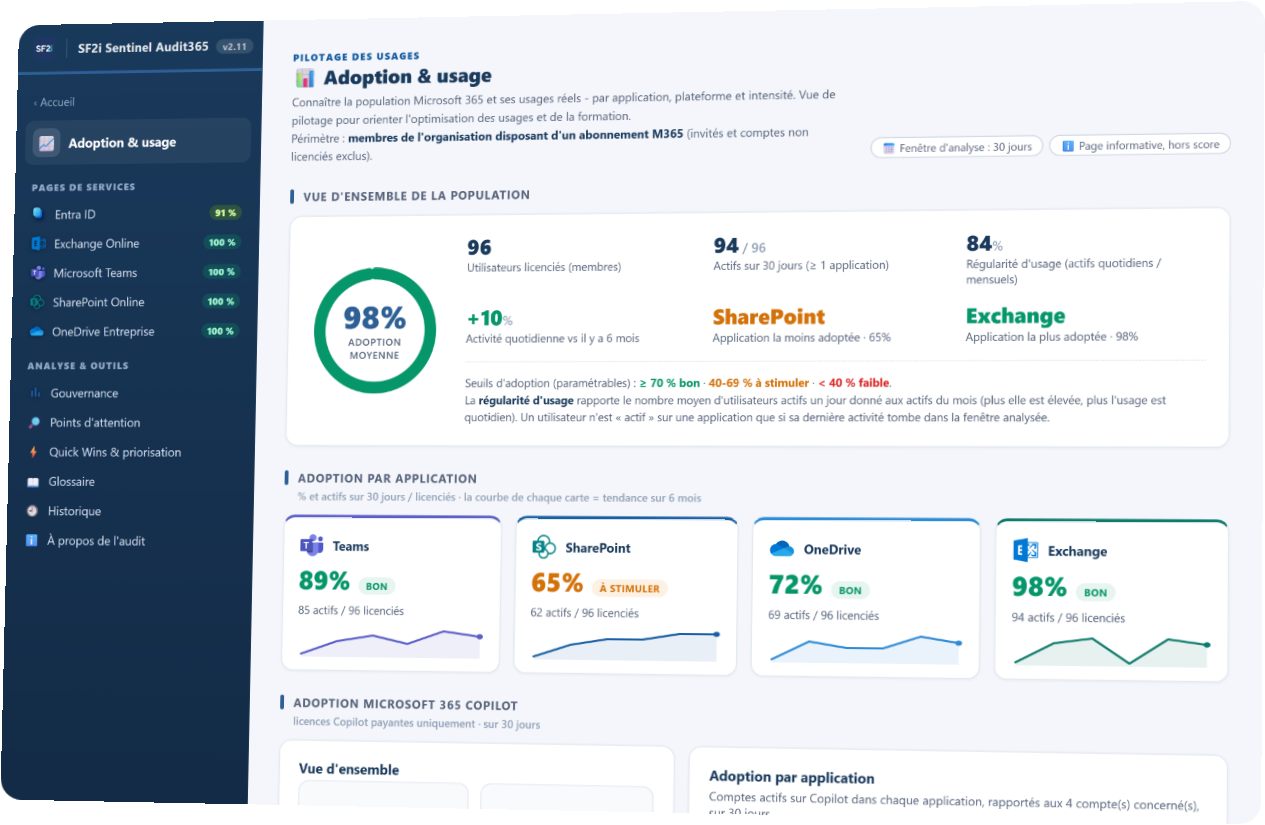
- Adoption par application : Teams, SharePoint, OneDrive, Exchange, utilisateurs actifs.
- Microsoft 365 Copilot : l'usage réel pour les comptes qui en disposent.
- Licences inutilisées : comptes inactifs, sièges vacants, doublons de plans.
- Économies chiffrées : en F CFP ou en euros, dans le rapport.
Voyez-le en 45 secondes
Testez votre messagerie en 10 secondes
Quatre vérifications publiques sur votre nom de domaine. C'est la base de la base : si elle n'est pas en place, rien d'autre ne l'est vraiment.
Résultats pour Ce que le test vérifie
- Serveurs de messagerieEn attente
Où arrivent vos e-mails, et s'ils sont hébergés sur Microsoft 365.
- SPFEn attente
Quels serveurs ont le droit d'envoyer des e-mails en votre nom.
- DKIMEn attente
Si vos e-mails sortants sont signés, pour prouver qu'ils viennent de vous.
- DMARCEn attente
Ce que les destinataires font d'un e-mail qui usurpe votre domaine.
Ce test : 4 contrôles sur plus de 180. Les 180 autres se vérifient depuis l'intérieur de votre tenant.
Ce qu'aucun test extérieur ne peut voir
- Des administrateurs sans MFA
- Une authentification héritée ouverte
- Une boîte redirigée vers l'extérieur
- Des fichiers partagés avec tout le monde
- Des applications qui lisent vos e-mails
Sentinel Audit365 les vérifie depuis l'intérieur de votre tenant, chaque mois.
Questions fréquentes
L'audit peut-il modifier ma configuration Microsoft 365 ?
Non. Sentinel Audit365 fonctionne à 100 % en lecture seule : il lit votre configuration via les API Microsoft 365 et ne modifie aucun paramètre. Les corrections restent entre vos mains.
Faut-il installer quelque chose ?
Rien sur vos postes ni sur vos serveurs : aucun agent n'est déployé. Seule une application d'audit, en lecture seule, est enregistrée dans votre tenant Microsoft 365. SF2i la crée et la configure pour vous. La plateforme d'audit est hébergée et supervisée par SF2i, et la connexion à votre tenant se fait par certificat.
Quelles licences Microsoft 365 faut-il ?
Les contrôles s'adaptent aux licences de votre tenant. Certaines protections, comme Safe Links et Safe Attachments, ne sont incluses qu'avec Microsoft Defender for Office 365 : si votre licence ne les comprend pas, le rapport l'indique clairement.
À quelle fréquence l'audit est-il réalisé ?
Une fois par mois. Le rapport montre l'évolution de votre score d'un audit à l'autre.
Comment fonctionne l'abonnement ?
Sentinel Audit365 est un abonnement. SF2i met en place la connexion à votre tenant une seule fois, puis l'audit tourne automatiquement chaque mois : chaque rapport est déposé dans votre SharePoint, avec un résumé par e-mail. Le tarif dépend de la taille de votre tenant. Il est précisé dans votre devis, avec la durée d'engagement.
Combien de temps faut-il pour obtenir le premier rapport ?
Votre premier rapport est livré sous 48 h, une fois l'accès et la connexion configurés.
Prêt à voir ce que cache votre tenant ? Premier rapport sous 48 h.
Un abonnement, un audit automatique chaque mois, sans rien à lancer. Un premier échange suffit pour démarrer. Nous intervenons en Nouvelle-Calédonie, en Polynésie française et en France.
- Nouvelle-Calédonie+687 24 23 22
- Polynésie française+689 40 42 90 79
- France+33 2 96 47 48 05